정보보안의 원리
웹 416쪽 무료 · 종이책 B5 416쪽

© K-BOOKS · 무료 웹 열람용 콘텐츠입니다. 무단 복제·저장·인쇄·재배포를 제한합니다.
출판사 내부망에서 편집팀, 방문자, 관리 장비를 분리하려 합니다. 이름표만 다르게 붙이는 것으로는 주소 범위가 나뉘지 않습니다. 하나의 주소 블록에서 접두부를 더 길게 정하여 작은 블록을 만드는 것이 서브넷 분할입니다. 각 구역에 필요한 주소 수와 서로 겹치지 않는 경계를 정하고, 그 사이를 어떤 정책으로 연결할지도 설계해야 합니다. 주소를 나눈 사실만으로 접근 차단까지 생기는 것은 아닙니다.
일반적인 IPv4 브로드캐스트 서브넷에서 호스트 부분이 h비트라면 전체 주소는 2의 h제곱 개입니다. 호스트 부분이 모두 0인 네트워크 주소와 모두 1인 브로드캐스트 주소를 제외하여 보통 장비에 배정할 수 있는 수를 계산합니다. /26은 호스트 부분이 6비트이므로 전체 64개, 일반적인 배정 가능 주소는 62개입니다. 게이트웨이와 관리용 주소도 이 안에서 사용하므로 사용자 수만으로 필요한 크기를 정하지 않습니다.
일반적인 브로드캐스트 LAN이며 별도의 서비스 예약 주소는 없다고 가정합니다.
접두부가 26비트이므로 호스트 부분은 32−26=6비트입니다. 전체 주소 수는 26=64이고, 마지막 묶음의 블록 시작은 0, 64, 128, 192입니다. 130이 들어가는 블록의 시작은 128입니다.
네트워크 주소는 192.0.2.128입니다. 64개 주소가 포함되므로 마지막 주소는 128+64−1=191, 즉 192.0.2.191입니다. 이 주소가 해당 서브넷의 브로드캐스트 주소입니다.
일반적인 호스트 범위는 192.0.2.129부터 192.0.2.190까지이고 총 62개입니다. 게이트웨이로 .129를 사용하면 다른 장비에 남는 주소는 61개입니다. 네트워크 주소 .128을 장비 주소로 넣지 않습니다.
설정 후 장비의 주소·마스크·게이트웨이를 읽어 설계와 대조합니다. 필요한 상대와의 통신이 되고 다른 구역의 금지된 접근은 막히는지 확인합니다. 숫자 계산의 정답과 실제 분리 정책의 작동을 함께 검증합니다.
깨달음블록 크기, 시작 경계, 마지막 주소, 실제 배정 범위를 차례로 구하면 외운 표 없이도 계산할 수 있습니다.
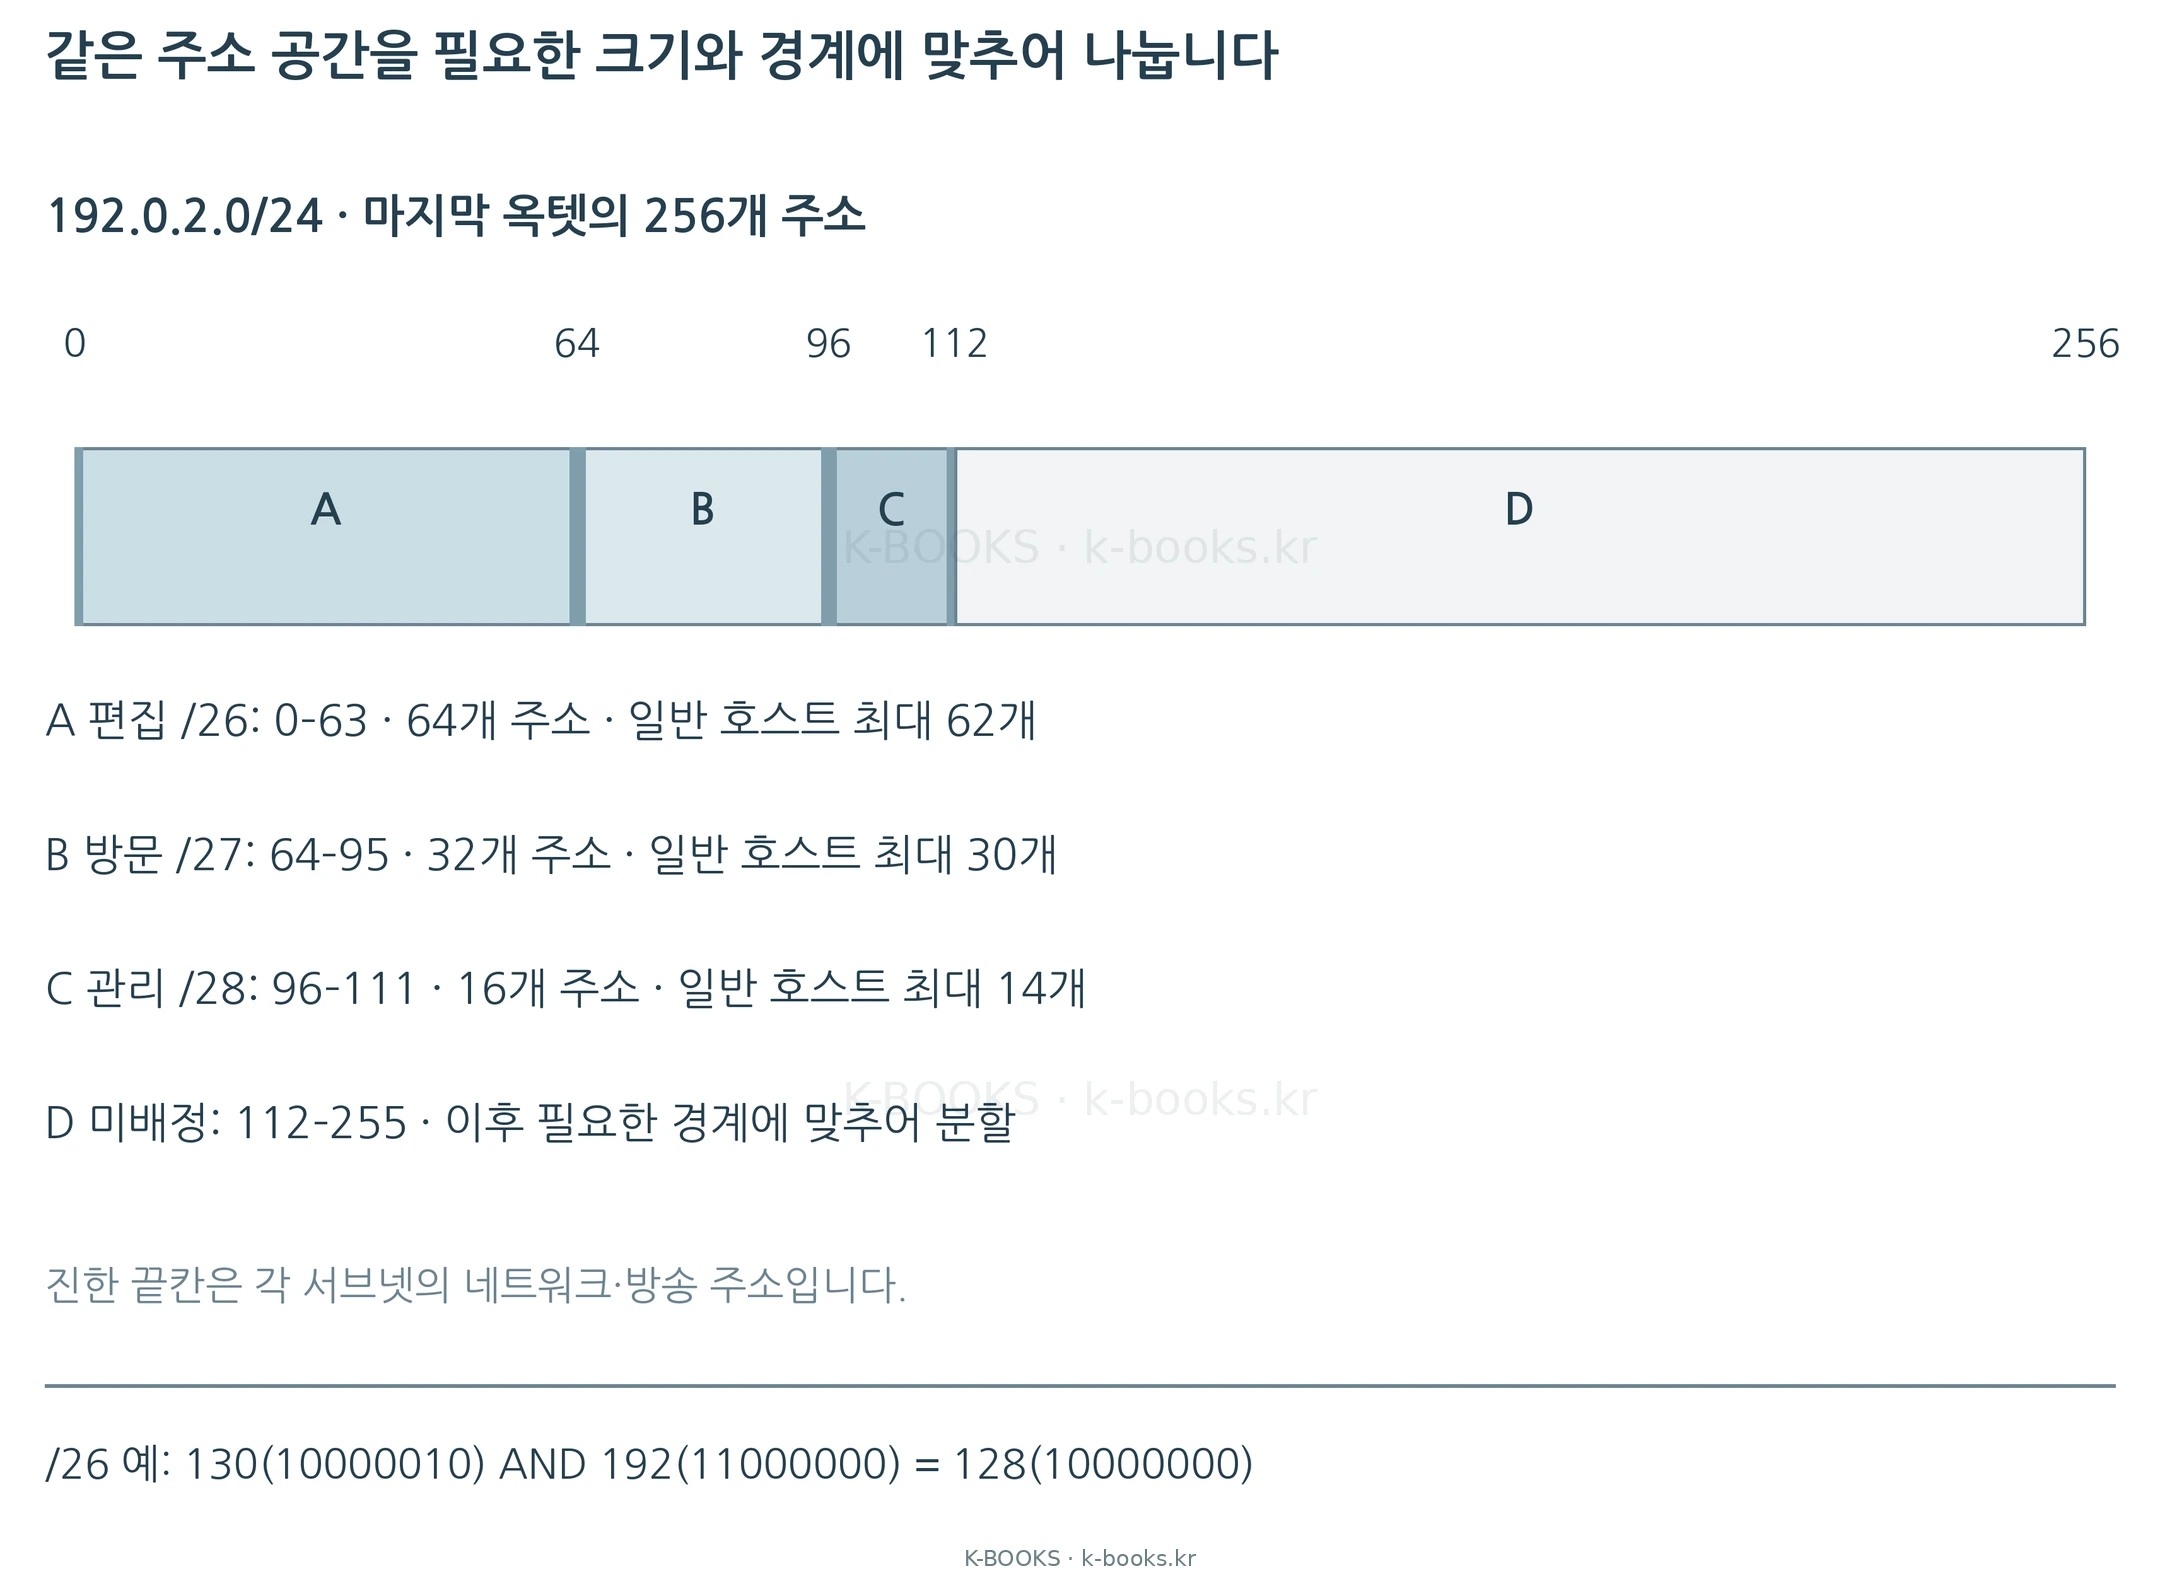
모든 구역에 같은 크기를 주면 작은 구역에 많은 주소가 남을 수 있습니다. 필요한 구역마다 접두부 길이를 달리하는 방식이 VLSM입니다. 큰 블록부터 배치하고 남는 공간을 더 작은 경계로 나누면 겹침을 피하기 쉽습니다. /27 블록은 32개 단위이므로 마지막 묶음이 아무 숫자에서나 시작할 수 있는 것이 아닙니다. 예를 들어 .70/27이라는 장비 주소의 블록 시작은 .64이며, .70을 새 네트워크의 시작이라고 적으면 실제 경계와 어긋납니다.
| 구역의 필요 주소 | 배정 블록 | 일반 호스트 범위 | 여유의 의미 |
|---|---|---|---|
| 편집 구역 50개 | 192.0.2.0/26 | .1~.62 | 62개 안에 게이트웨이 포함 |
| 방문 구역 25개 | 192.0.2.64/27 | .65~.94 | 30개 안에 게이트웨이 포함 |
| 관리 구역 10개 | 192.0.2.96/28 | .97~.110 | 14개 안에 게이트웨이 포함 |
| 남은 공간 | 192.0.2.112 이후 | 추가 블록으로 별도 설계 | 전부 하나의 임의 CIDR은 아님 |
위 표는 .0/24 안에서 큰 구역부터 배정한 예입니다. 첫 블록의 마지막은 .63, 다음은 .95, 다음은 .111이므로 서로 겹치지 않습니다. .112 이후의 남은 주소를 하나의 블록으로 쓰려면 접두부의 정렬 조건을 다시 확인해야 합니다. CIDR 집계 역시 숫자가 이어진다는 이유만으로 언제나 가능한 것은 아닙니다. 같은 크기의 인접 블록이 올바른 이진 경계에 맞아야 하나의 짧은 접두부로 정확하게 합쳐집니다.
“전체에서 항상 2를 뺀다”는 규칙은 조건을 붙여 사용합니다. RFC 3021의 /31 점대점 링크에서는 두 주소를 양 끝 장비에 사용할 수 있고, /32는 단일 주소를 나타냅니다. 클라우드 서브넷에는 제공자가 추가로 예약하는 주소가 있을 수 있어 일반 LAN의 호스트 계산을 그대로 실제 할당 가능 수로 삼으면 안 됩니다. 예를 들어 AWS VPC의 IPv4 서브넷은 기본적으로 앞 네 주소와 마지막 주소를 예약합니다. 수학적 블록 크기와 서비스의 배정 정책을 구분하는 습관이 필요합니다.
서브넷 표는 주소뿐 아니라 업무의 경계를 드러내는 설계 자료가 됩니다. 각 구역의 담당자, 연결된 장비, 기본 게이트웨이, 허용할 통신과 변경 이력을 함께 남기면 방화벽 규칙을 검토할 때 출발지 범위의 의미를 설명할 수 있습니다. 너무 넓은 주소 범위를 허용한 규칙은 오늘의 몇 대를 넘어 내일 추가될 장비까지 허용할 수 있기 때문입니다.
무료 학습은 그대로, 종이책은 필요한 분을 위한 선택지입니다.
웹 416쪽 무료 · 종이책 B5 416쪽
웹 513쪽 무료 · 종이책 B5 513쪽